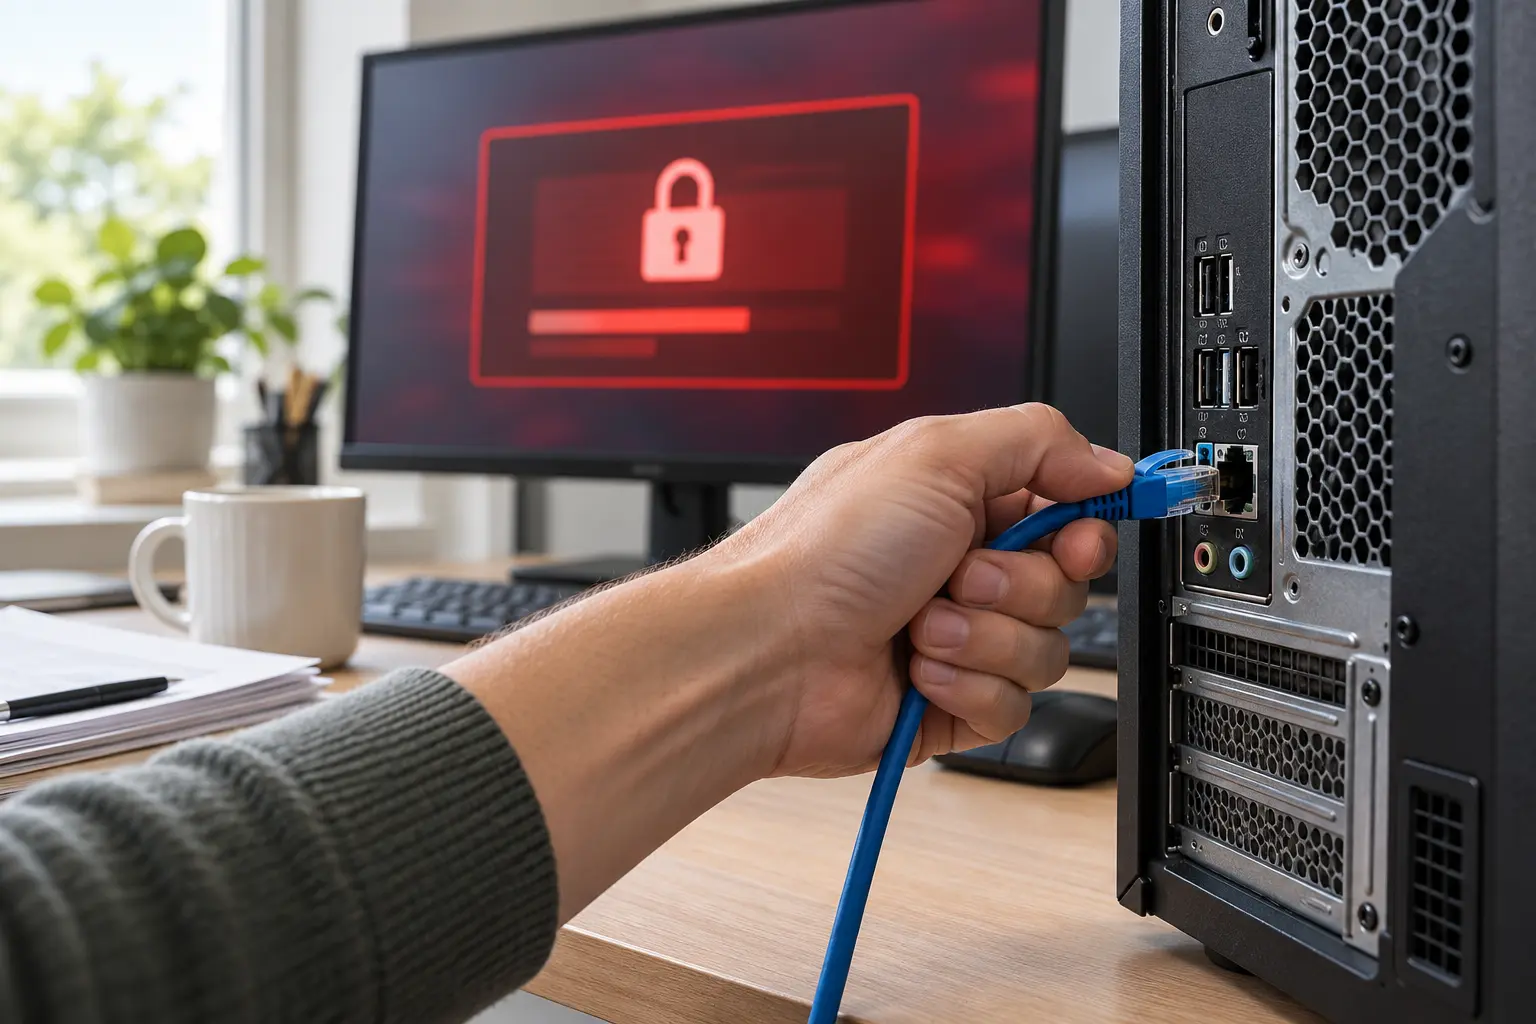
Если после открытия письма файлы перестали открываться, у них сменилось расширение, а в папках появились текстовые файлы с требованием выкупа, почти наверняка это шифровальщик. Первым делом отключите заражённый компьютер от сети: выдерните сетевой кабель и выключите Wi-Fi. Не перезагружайте его, не удаляйте зашифрованные файлы и записку вымогателей, не запускайте «чистильщики» наугад.
Затем сразу проверьте остальные компьютеры, сервер, сетевые папки и базы 1С: шифровальщик обычно шифрует всё, до чего может дотянуться по сети. Главное, что спасает данные, — резервная копия, которая хранилась отдельно и до которой вирус не добрался. Платить вымогателям мы не рекомендуем: это не гарантирует возврат файлов и не устраняет причину заражения.
Ниже — порядок действий по минутам, как восстанавливаться, как вирус попадает в офис и что настроить, чтобы следующая атака закончилась восстановлением из копии за пару часов, а не потерей учёта за несколько лет.
Как понять, что это именно шифровальщик
Типичные признаки, с которыми сталкиваются пользователи:
- документы, таблицы, фотографии не открываются в проводнике или открываются с названиями файлов «кракозябрами»;
- у файлов появилось новое расширение — случайный набор букв, адрес почты или название группировки хакеров (так тоже бывает);
- в папках лежат одинаковые файлы вида
README.txt,HOW_TO_DECRYPT.html,!!!RESTORE_FILES!!!.txtс инструкцией, куда писать и сколько платить; - сменились обои рабочего стола на сообщение вымогателей;
- компьютер резко замедлился, диск постоянно занят, вентилятор шумит;
- 1С пишет, что файл базы повреждён или не является базой данных.
Если хотя бы часть этих признаков совпала, не тратьте время на выяснение, что это, почему, сразу действуйте по инструкции ниже. Лишние десять минут работы шифровальщика могут привести к потере ещё одной сетевой папки!
Что сделать без отлагательств
- Отключите компьютер от сети. Выдерните сетевой кабель, выключите Wi-Fi (кнопкой или в области уведомлений), отключите мобильный модем, если он есть. Это останавливает шифрование сетевых папок и распространение на другие компьютеры. Если заражён сервер — отключите его от сети так же физически или через консоль виртуализации, если развернута виртуальная машина.
- Не перезагружайте компьютер. Перезагрузка ничего не лечит и ничему не поможет, большая часть вредоносных программ прописывается в автозагрузку и продолжает работу после старта.
- Решите, выключать ли питание (подробнее — в следующем разделе). Коротко: если после отключения от сети активности не видно — оставьте компьютер включённым и изолированным до прихода специалиста. Если на глазах шифруются локальные файлы, которых нет в резервной копии, — выключите.
- Предупредите коллег. Попросите никого не открывать то же письмо, не подключаться к серверу и сетевым дискам, пока не проверите остальные машины. Если письмо пришло нескольким сотрудникам, срочно найдите, кто ещё его открыл.
- Сфотографируйте экран с запиской вымогателей и сообщениями об ошибках — на смартфон или попросите коллег.
- Не удаляйте зашифрованные файлы и записку. Записка и расширение файлов нужны, чтобы определить семейство шифровальщика. Зашифрованные файлы могут понадобиться, если для этого вида вирусов появится дешифратор.
- Не удаляйте письмо. Сохраните его в почтовом ящике или экспортируйте — письмо нужно, чтобы понять, как произошло заражение, какие механизмы для этого использовались, и заблокировать отправителя и ссылки.
- Сообщите руководителю и тому, кто отвечает за IT и безопасность. Если своего администратора нет — обратитесь к внешнему специалисту сразу, а не после попыток «починить самим».
Выключать компьютер или нет
Однозначного ответа нет, и разные руководства по реагированию на инциденты дают разные советы. Разберём, от чего зависит решение.
| Ситуация | Что делать | Почему |
|---|---|---|
| Компьютер отключён от сети, активности диска не видно, новые файлы не шифруются | Оставить включённым и изолированным, не пользоваться | В оперативной памяти могут остаться следы работы вируса, полезные для расследования; изоляция уже остановила ущерб для сети |
| Шифрование продолжается на глазах, на диске есть данные, которых нет в копиях | Выключить (удержанием кнопки питания или обычным завершением работы) | Каждая минута — плюс зашифрованные файлы; сохранить остаток данных важнее следов в памяти |
| Заражён сервер или виртуальная машина | Отключить сеть; для ВМ — сделать снимок состояния или приостановить её, а не удалять | Приостановка сохраняет состояние памяти и останавливает шифрование |
| Не можете отключить от сети (ноутбук с встроенным модемом, нет доступа к коммутатору) | Выключить | Изоляция важнее всего остального |
После выключения не включайте этот компьютер обратно «чтобы проверить». Следующий запуск — только после того, как специалист загрузит его с внешнего носителя или снимет с него диск для анализа и копирования уцелевших данных.
Проверить другие компьютеры, сервер, сетевые папки и 1С
Шифровальщик, запущенный на одном рабочем месте, шифрует всё, к чему у этого пользователя есть доступ на запись: подключённые сетевые диски, общие папки на сервере, папки с файловыми базами 1С, синхронизируемые облачные папки. Поэтому после изоляции первого компьютера пройдите по списку.
- Сетевые папки на сервере. Откройте их с сервера (не с рабочего места) и посмотрите, есть ли файлы с новыми расширениями и записки. По дате изменения зашифрованных файлов видно, когда началось шифрование. Под чьей учётной записью оно шло, часто можно понять по владельцу файлов-записок (свойства файла, вкладка «Безопасность», кнопка «Дополнительно»), а с какого компьютера — по списку открытых сеансов в оснастке «Общие папки» или по журналу аудита, если он был изменен.
- Файловые базы 1С. Проверьте, что файл
1Cv8.1CDв каталоге каждой базы на месте, не переименован и открывается. Если база зашифрована, не пытайтесь «исправить» её тестированием и исправлением — это бессмысленно и может испортить файл окончательно. - Клиент-серверная 1С. Проверьте, работает ли служба сервера 1С и СУБД (MS SQL или PostgreSQL), открываются ли базы. Посмотрите каталоги с файлами данных СУБД и каталог, куда складываются резервные копии.
- Резервные копии. Это самое важное: проверьте, живы ли копии и не зашифрованы ли они тоже. Если копии лежали на сетевом диске или USB-диске, постоянно подключённом к серверу, велика вероятность, что они пострадали.
- Другие рабочие места. Опросите сотрудников: кто получал похожее письмо, у кого что-то не открывается. Проверьте машины антивирусом с актуальными базами — лучше загрузочным, с внешнего носителя. ВАЖНО: многие шифровальщики используют абсолютно легальные средства криптографии и не определяются антивирусом.
- Сервер удалённых рабочих столов. Если сотрудники работают через RDP на одном сервере, заражение сеанса одного пользователя может затронуть общие данные на этом сервере.
Если после проверки выяснилось, что зашифрован сервер или контроллер домена, ситуация серьёзнее: злоумышленник мог получить административный доступ, и дело уже не в одном письме. В этом случае без специалиста не обойтись — имеет смысл сразу обратиться за срочной удалённой помощью администратора, пока ущерб не вырос.
Почему не стоит платить вымогателям
- Нет гарантий. Злоумышленники не несут никаких обязательств. Бывает, что после оплаты ключ не присылают или требуют ещё.
- Дешифратор может работать с ошибками. Часть файлов, особенно крупных — например, базы 1С или СУБД, — после расшифровки может оказаться повреждённой.
- Причина остаётся. Оплата не закрывает дыру, через которую вирус попал в сеть. Если это был открытый наружу RDP со слабым паролем, атака может повториться.
- Вы становитесь целью. Компания, которая один раз заплатила, интереснее для повторных атак.
- Вы финансируете преступников и можете нарушить закон. Вам могут вменить финансирование преступных действий или террористов.
Решение в итоге принимает руководство компании, но сначала стоит выяснить, что можно восстановить из копий и есть ли бесплатный дешифратор. Компании производители антивирусов стараются выпускать дешифраторы и есть шанс найти нужный.
Можно ли расшифровать файлы бесплатно
Для части семейств шифровальщиков существуют бесплатные дешифраторы. Их собирает международный проект No More Ransom, созданный правоохранительными органами и антивирусными компаниями. На сайте проекта можно загрузить записку вымогателей и пару зашифрованных файлов — сервис попробует определить семейство и подсказать, есть ли для него инструмент.
Гарантий здесь никаких: для большинства современных шифровальщиков дешифратора нет, и расшифровать файлы без ключа невозможно. Поэтому и сохраняют образцы: 2–3 зашифрованных файла небольшого размера (документ, таблица) и записку. Если дешифратор появится позже, файлы пригодятся. Не переименовывайте зашифрованные файлы и не меняйте их расширение — это может помешать расшифровке.
Как восстанавливаться
Шаг 1. Убедиться, что заражение остановлено
Восстанавливать данные в сеть, где всё ещё работает вредоносная программа, бессмысленно — их зашифруют повторно. Заражённые компьютеры надёжнее переустановить с нуля (с форматированием системного диска), чем «лечить». После лечения антивирусом на машине могут остаться средства удалённого доступа, которые злоумышленник установил заранее.
Шаг 2. Сменить пароли
Считайте, что все пароли, которые вводились на заражённых машинах или хранились в браузере, известны злоумышленнику. Порядок такой:
- пароли администраторов домена и локальных администраторов на серверах;
- пароли учётных записей, под которыми работают службы и задания резервного копирования;
- пароли пользователей с доступом к RDP и VPN;
- пароли администратора 1С и пользователя СУБД (
sa,postgres); - почта, банк-клиент, личные кабинеты ЭДО и маркетплейсов, облачные хранилища.
Меняйте пароли с чистого устройства, а не с того компьютера, где было заражение.
Шаг 3. Проверить резервную копию на чистоту
Выберите копию, сделанную до начала заражения. Злоумышленники иногда находятся в сети несколько дней до запуска шифрования, поэтому самая свежая копия может содержать уже заложенные ими программы. Для данных (документы, базы) это менее критично, для образов целых серверов — важно.
- Разверните копию в изолированной среде (отдельная машина или виртуальная машина без доступа в сеть).
- Проверьте, что файлы открываются, а базы 1С запускаются и проходят тестирование.
- Просканируйте восстановленные данные антивирусом с актуальными базами.
- Только после этого возвращайте данные на рабочий сервер.
Шаг 4. Восстановить 1С и учесть потерянные дни
После восстановления базы 1С из копии всё, что вводилось после момента копии, придётся ввести заново: по первичным документам, выпискам банка, данным ЭДО и онлайн-касс. Чем чаще делались копии, тем меньше ручной работы. Как настроить копии баз по расписанию и где их хранить, мы разбирали в статье о резервном копировании 1С по расписанию.
Шаг 5. Обратиться в полицию
Вымогательство и неправомерный доступ к компьютерной информации — преступления. Заявление в полицию имеет смысл подать хотя бы для фиксации факта: оно может понадобиться для объяснений с контрагентами и контролирующими органами, если пострадали данные клиентов или сотрудников.
Как шифровальщик попадает в офис
| Путь | Как выглядит | Что защищает |
|---|---|---|
| Письмо с вложением | «Акт сверки», «счёт», «претензия», «требование налоговой» в архиве или документе с макросами | Фильтрация почты, запрет макросов, обучение сотрудников |
| Письмо со ссылкой | Ссылка «скачать документы» ведёт на файл или поддельную страницу входа | Фильтрация почты и веб-трафика, осторожность пользователей |
| RDP, открытый в интернет | Порт удалённого рабочего стола проброшен наружу, пароль подобран перебором | Доступ только через VPN, сложные пароли, блокировка после неудачных попыток |
| Уязвимости | Необновлённые серверы, роутеры, VPN-шлюзы, веб-сервисы | Регулярные обновления, отключение ненужных служб |
| Скомпрометированный подрядчик | Вход через учётную запись внешнего администратора или программу удалённого доступа | Отдельные учётные записи, контроль программ удалённого доступа |
На практике мы видим два главных сценария в малом бизнесе: письмо, которое открыл бухгалтер, и сервер с RDP, открытым в интернет под учётной записью с простым паролем. Во втором случае злоумышленник заходит вручную как пользователь, потом поднимает свои права до администратора, отключает антивирус, удаляет теневые копии и резервные копии, до которых дотягивается, и только потом запускает шифрование. Вариантов получить права администратора из простого пользователя много, в век развития ИИ злоумышленники очень быстро попробуют их все в автоматическом режиме.
Как защититься
Резервные копии по правилу 3-2-1
Правило 3-2-1: три копии данных, на двух разных типах носителей, одна из них — вне офиса. Для защиты от шифровальщиков важно ещё одно условие: хотя бы одна копия должна быть недоступна для записи с заражённого компьютера или сервера.
- Офлайн-копия — внешний диск, который подключают только на время копирования, а затем отключают и убирают.
- Неизменяемая копия — хранилище, где копии нельзя удалить или перезаписать в течение заданного срока (например, объектное хранилище с блокировкой объектов или системы резервного копирования с такой функцией).
- Копия у внешнего провайдера под отдельными учётными данными, которые не хранятся на серверах офиса.
Копия на сетевом диске, подключённом к серверу буквой, от шифровальщика не защищает. Настроить схему копирования так, чтобы хотя бы одна копия была вне досягаемости вируса, можно самостоятельно, а можно заказать настройку резервного копирования под ключ — с проверкой восстановления, а не только созданием архивов.
Права доступа
- Сотрудники работают под обычными учётными записями, без прав администратора.
- Доступ к сетевым папкам — только к тем, что нужны по работе; архивные папки — только на чтение.
- Администраторские учётные записи не используются для почты и интернета.
- Учётная запись, под которой делаются копии, отличается от учётных записей администраторов и пользователей.
Обновления
Устанавливайте обновления безопасности Windows, Windows Server, браузеров, офисных программ, прошивок роутеров и VPN-шлюзов. Многие массовые атаки используют уязвимости, для которых исправления давно выпущены.
RDP не наружу
Не публикуйте порт удалённого рабочего стола в интернет, даже на нестандартном порту — сканеры находят его быстро. Для удалённой работы используйте VPN или шлюз удалённых рабочих столов, включите блокировку учётной записи после нескольких неудачных попыток входа и по возможности двухфакторную аутентификацию.
Почта и пользователи
- Включите фильтрацию вложений на почтовом сервере или у почтового провайдера: блокируйте исполняемые файлы, архивы с паролем, документы с макросами от внешних отправителей.
- Отключите выполнение макросов в документах Office, полученных из интернета.
- Включите отображение расширений файлов в Проводнике — так «счёт.pdf.exe» виден сразу.
- Раз в полгода коротко напоминайте сотрудникам: неожиданное письмо с «документами» — повод позвонить отправителю, а не открывать вложение.
- Договоритесь, что о подозрительном письме или странном поведении компьютера сообщают сразу, без страха «получить за это».
Чек-лист на случай заражения
| Действие | Делать | Не делать |
|---|---|---|
| Сеть | Отключить кабель и Wi-Fi сразу | Продолжать работать «пока доделаю отчёт» |
| Питание | Оставить изолированным; выключить, если шифрование продолжается | Перезагружать |
| Файлы | Сохранить записку и несколько образцов | Удалять, переименовывать зашифрованные файлы |
| Письмо | Сохранить, предупредить коллег | Удалять, пересылать «посмотреть» |
| Копии | Проверить, что уцелели, отключить от сети | Подключать резервный диск к заражённому компьютеру |
| Вымогатели | Искать дешифратор, восстанавливаться из копий | Платить в первый же час |
Частые вопросы
Поможет ли антивирус расшифровать файлы?
Нет. Антивирус может найти и удалить саму вредоносную программу, но зашифрованные файлы он не восстановит. Расшифровать их можно только ключом или специальным дешифратором, если он существует для этого семейства.
Можно ли восстановить файлы из теневых копий Windows?
Иногда да, но большинство шифровальщиков удаляют теневые копии перед шифрованием. Проверить стоит: на вкладке «Предыдущие версии» в свойствах папки. Делать это лучше специалисту и уже после изоляции компьютера.
Зашифровалась база 1С — что можно сделать?
Восстановить её из резервной копии, сделанной до заражения, и заново ввести документы за период после копии. Если копий нет, остаётся проверить наличие дешифратора и выгрузки из 1С, которые могли остаться в других местах: например, файлы обмена, отчётность в сервисах сдачи, данные в ЭДО.
Нужно ли переустанавливать Windows на заражённом компьютере?
Да, это самый надёжный вариант. Лечение антивирусом не гарантирует, что в системе не остались средства удалённого доступа. Перед переустановкой скопируйте уцелевшие данные, проверив их на вирусы.
Файлы зашифрованы только на одном компьютере — достаточно ли его отключить?
Отключить нужно в первую очередь его, но затем обязательно проверить сетевые папки, сервер и резервные копии. Часто пользователь замечает проблему на своём компьютере, а шифрование в общих папках на сервере уже идёт или закончилось.
Как понять, какой шифровальщик заразил компьютер?
По тексту записки, новому расширению файлов и контактам вымогателей. Проект No More Ransom позволяет загрузить записку и образцы файлов, чтобы определить семейство и узнать, существует ли для него бесплатный дешифратор.